¶ Root CA konfigurieren
- Zertifizierungsstelle öffnen.
- Eigenschaften der Zertifizierungsstelle öffnen
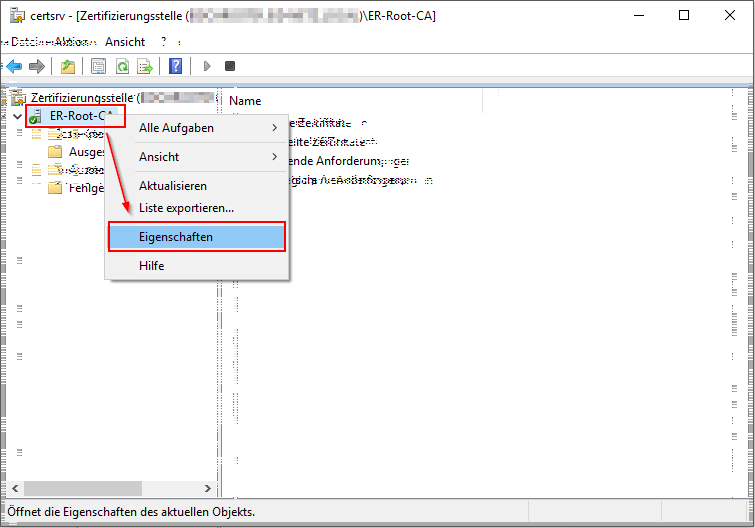
- Unter Erweiterungen einen Sperrlisten-Verteilungspunkt hinzufügen
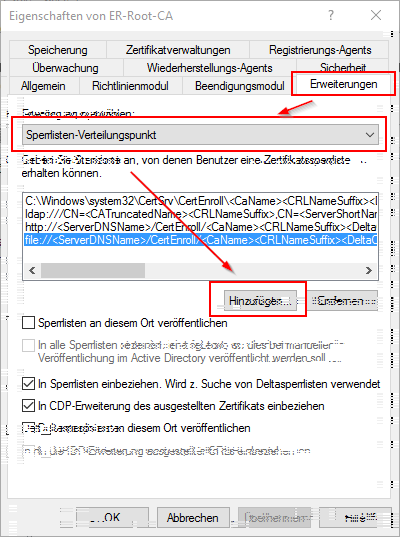
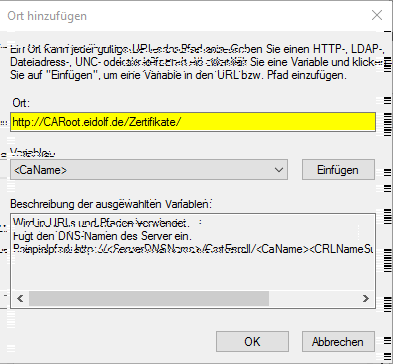
- http Pfad zum Server angeben (DNS Eintrag setzen)
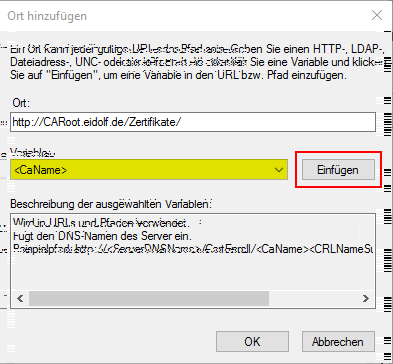
- CaName einfügen
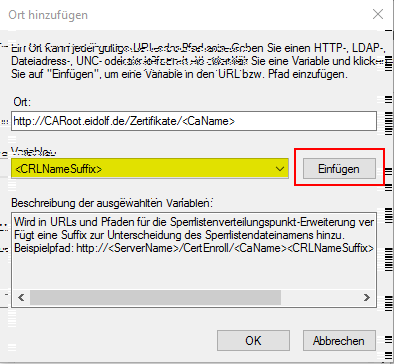
- CRLNameSuffix einfügen
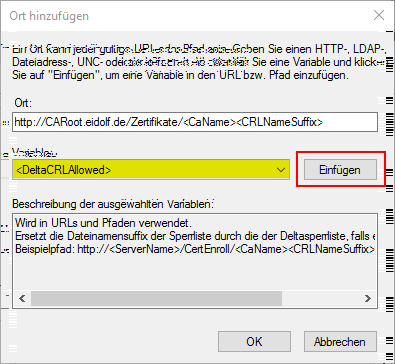
- DeltaCRLAllowed einfügen
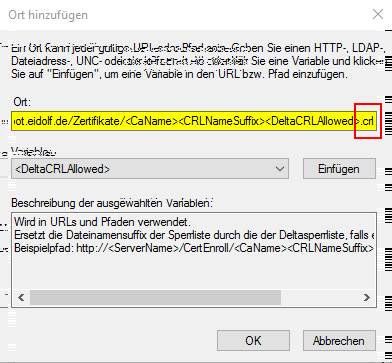
- .crl anhängen
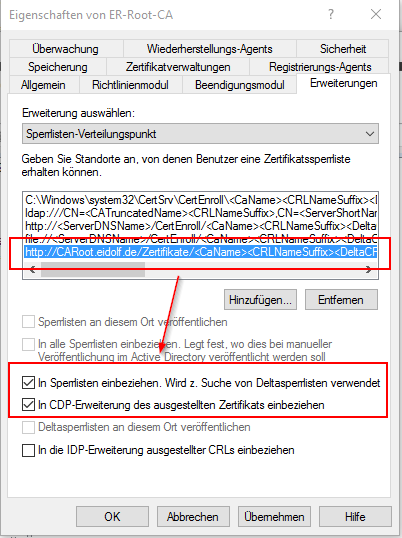
- Den neu hinzugefügten Pfad in die Sperrliste und CDP-Erweiterung einbeziehen
- Den geforderten Neustart des Dienstes nicht durchführen
- Jetzt Zugriff auf Stelleninformationen hinzufügen
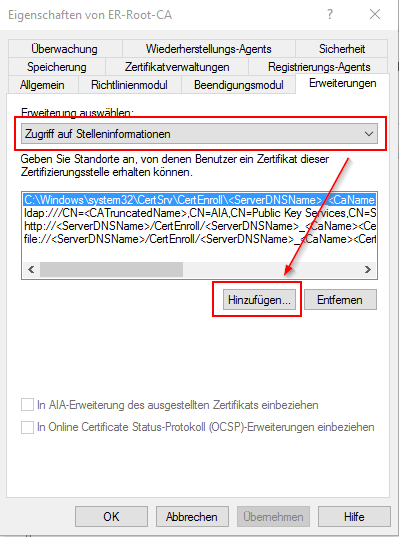
- http Pfad zum Server angeben
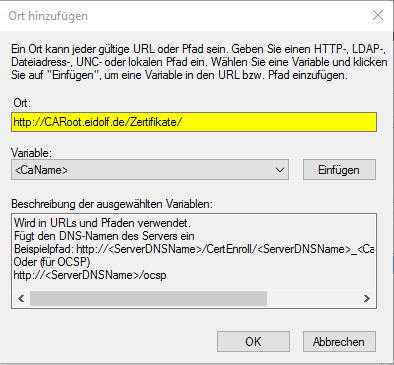
- ServerDNSName einfügen
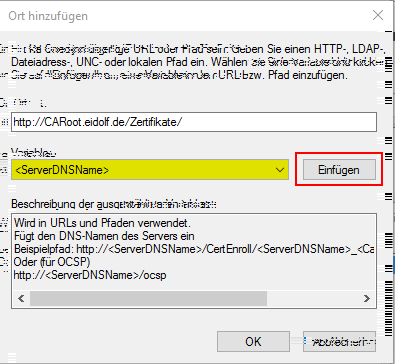
- Unterstrich einfügen
- CaName einfügen
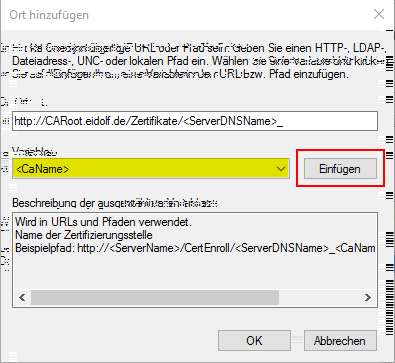
- CertificateName einfügen
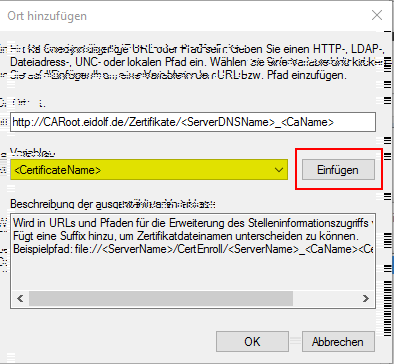
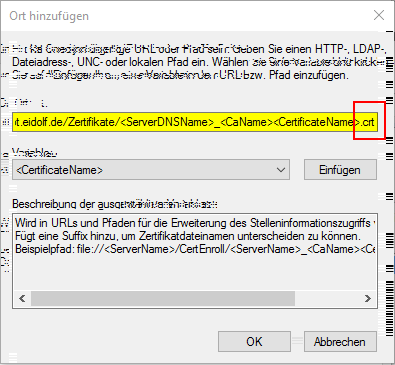
- .crt anhängen
- Den neu hinzugefügten Pfad in AIA-Erweiterung einbeziehen
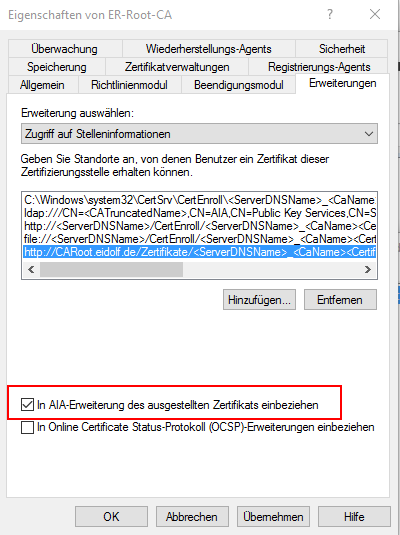
- Jetzt geforderten Neustart des Dienstes durchführen
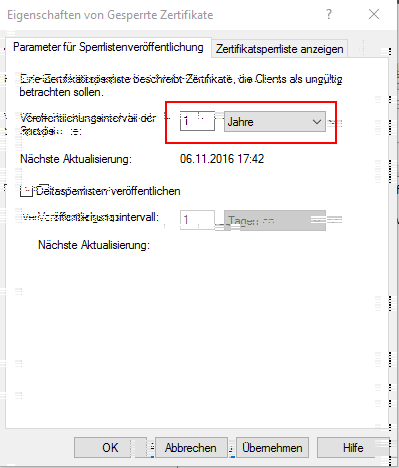
- Eigenschaften der Gesperrten Zertifikate öffnen
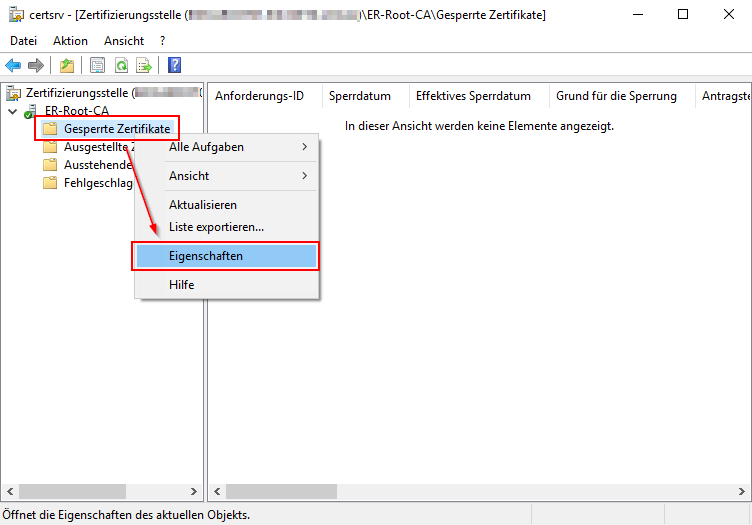
- Veröffentlichungsintervall auf ein Jahr erhöhen
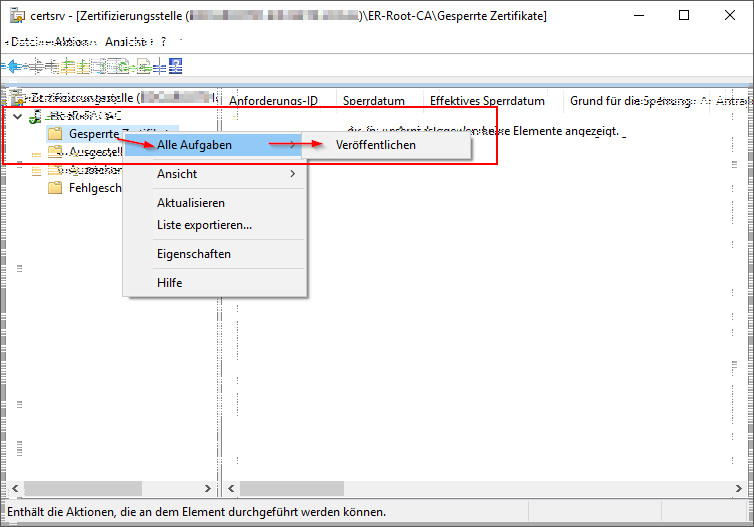
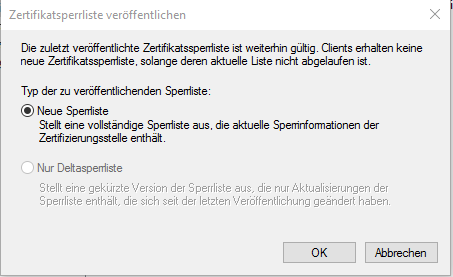
- Sperrliste veröffentlichen
- Nochmal die Einstellungen der Zertifizierungsstelle öffnen
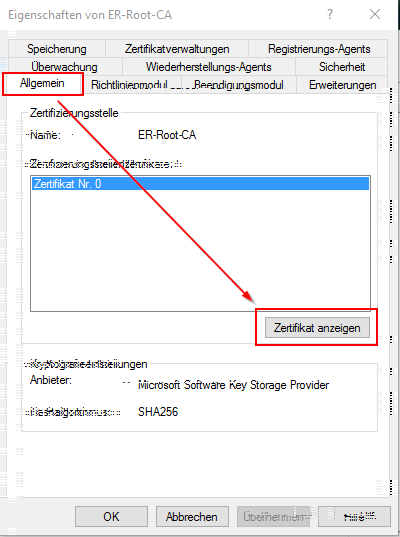
- Unter Allgemein das Zertifikat anzeigen
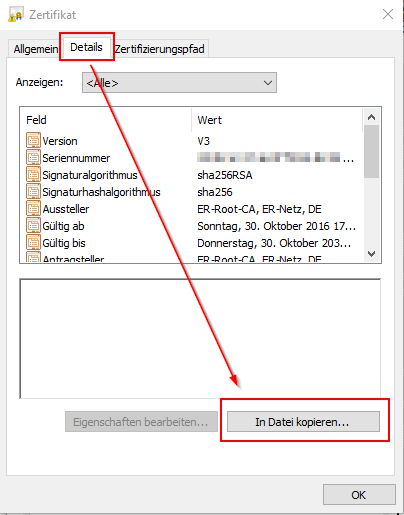
- Bei Reiter Details das Zertifikat in eine Datei kopieren
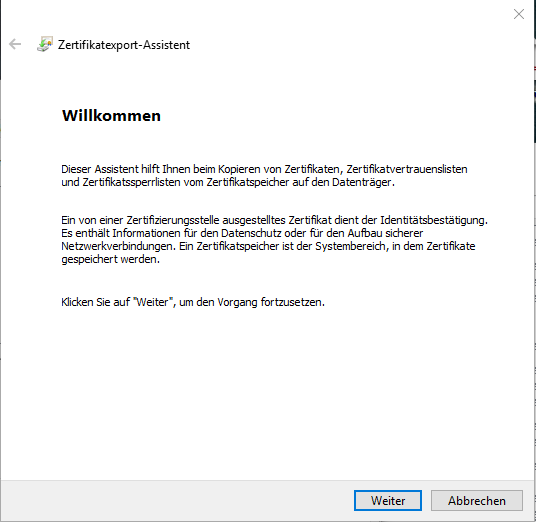
- Willkommenseite überpringen
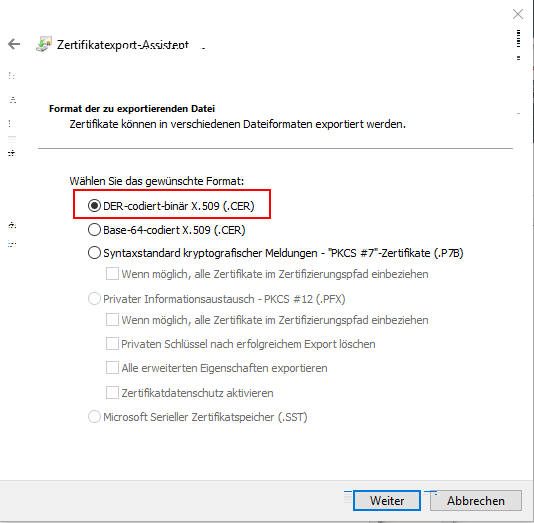
- DER-codiert auswählen und auf Weiter klicken
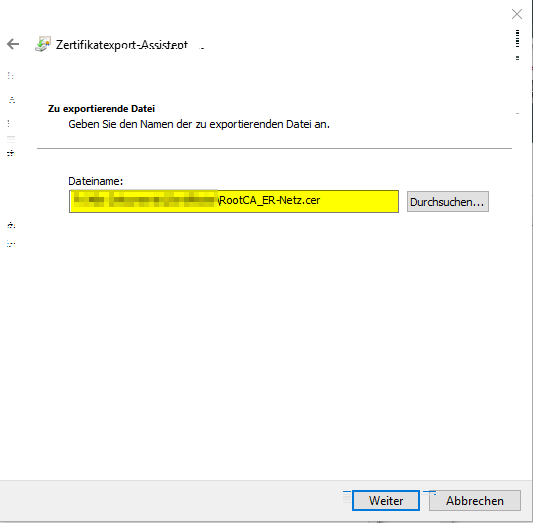
- UNC Pfad eingeben zum Speichern des Zertifikates und den Anhang .cer nicht vergessen
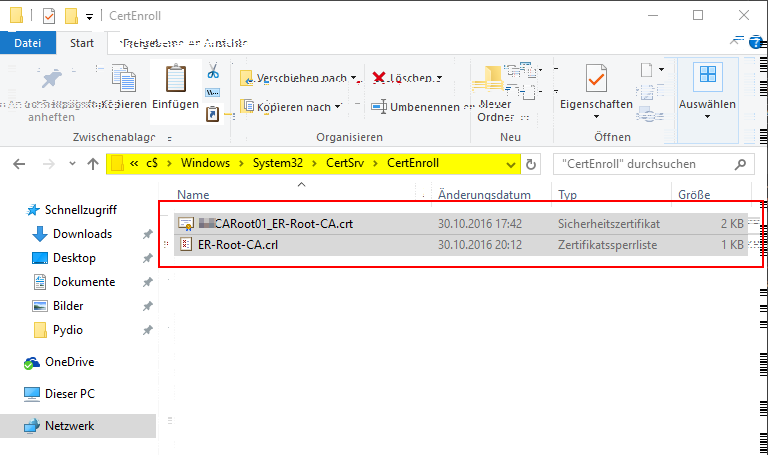
- Auf der RootCA unter
C:\Windows\System32\CertSrv\CertEnrolldie zwei Dateien kopieren und wegsichern, dieses werden für die Zwischenzertifizierungsstelle benötigt
- Die Root CA ist eingerichtet und nun geht es an die Zwischenzertifizierungsstelle.