¶ Enterprise CA installieren
- Server Manager öffnen
- Rollen und Funktionen hinzufügen
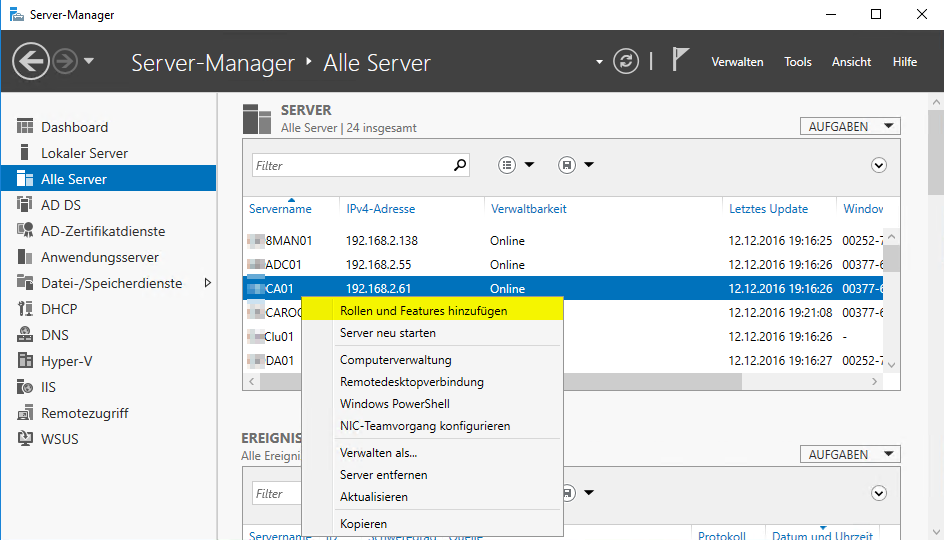
- Rolle hinzufügen
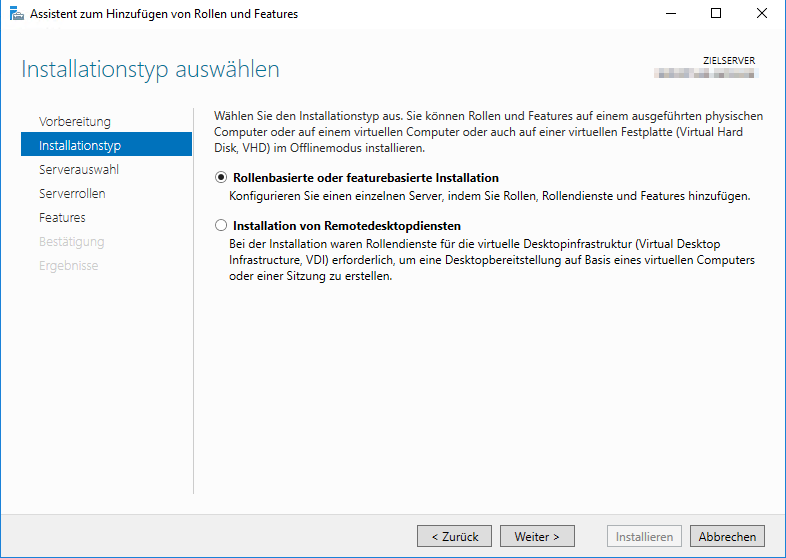
- Server auswählen für Enterprise CA

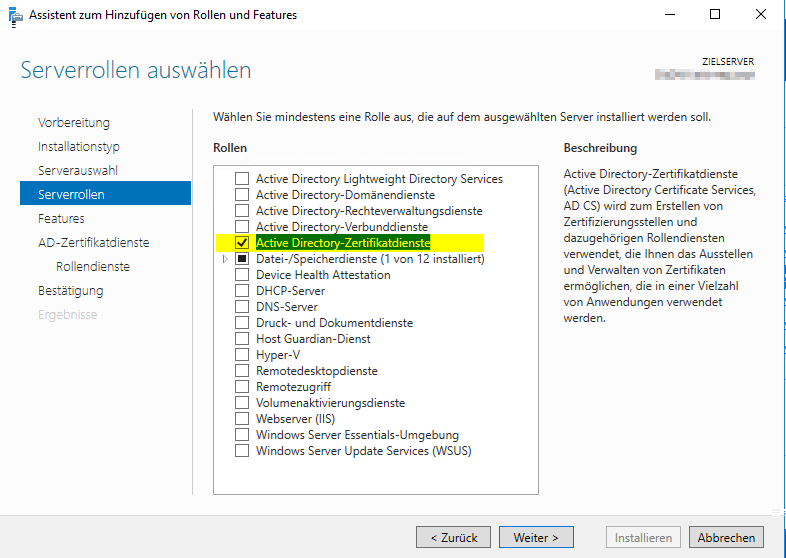
- Active Directory-Zertifikatsdienste auswählen
- Zusätzlich als Rollendienst die Zertifizierungsstellen-Webregistrierung auswählen

- Übesicht der ausgewählten Rollen
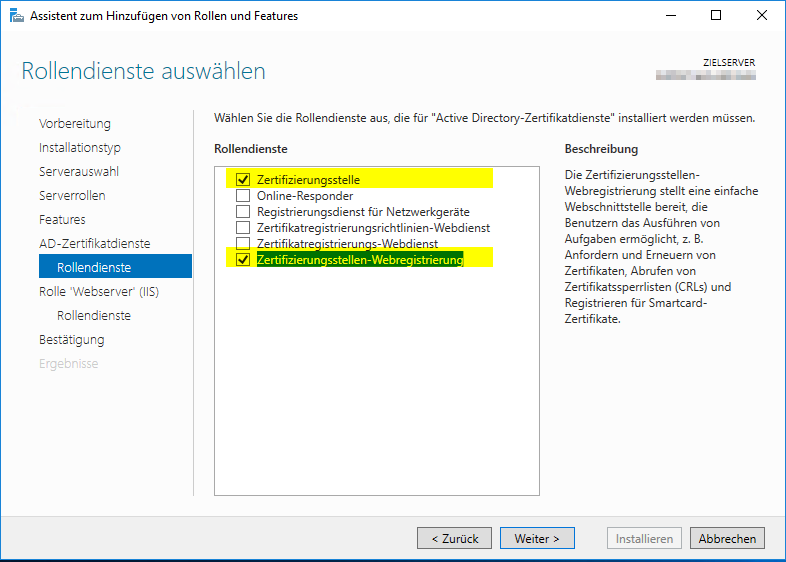
- Die Webregistrierung installiert den IIS
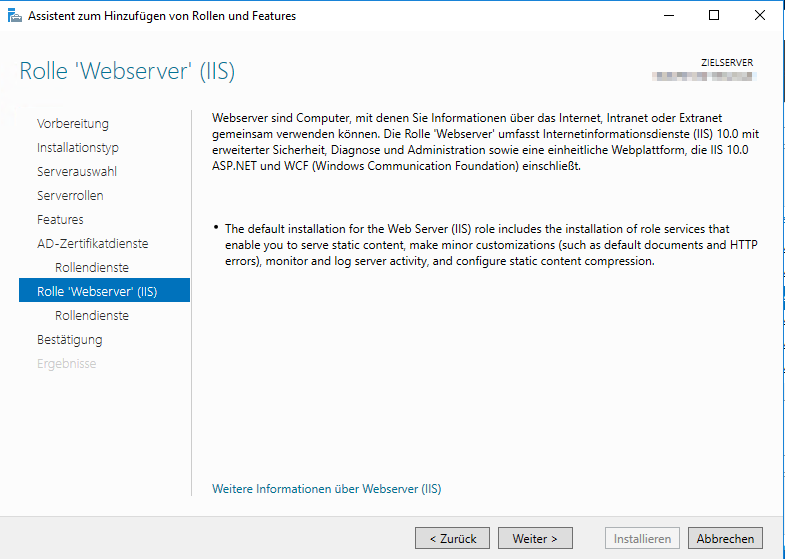
- IIS Rollendienste sollte schon alles benötigte ausgewählt sein
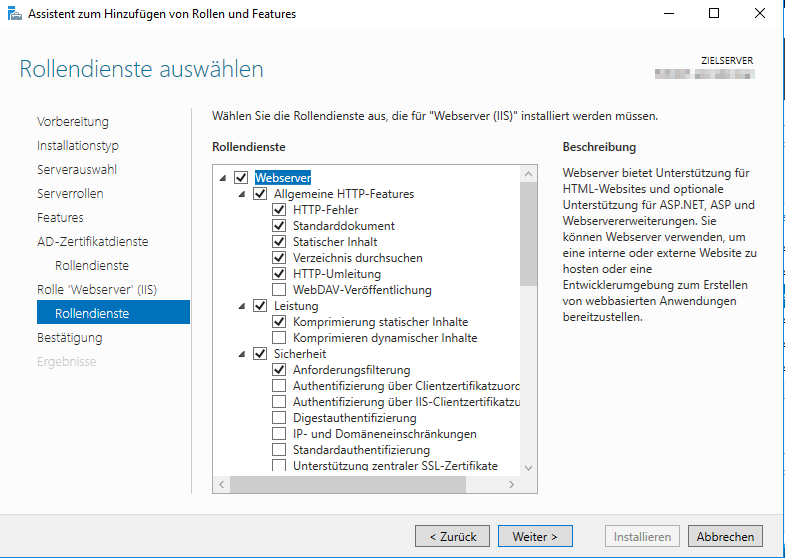
- Wie immer hake ich "Zielserver bei Bedarf automatisch neu starten" an (wird aber nicht benötigt)
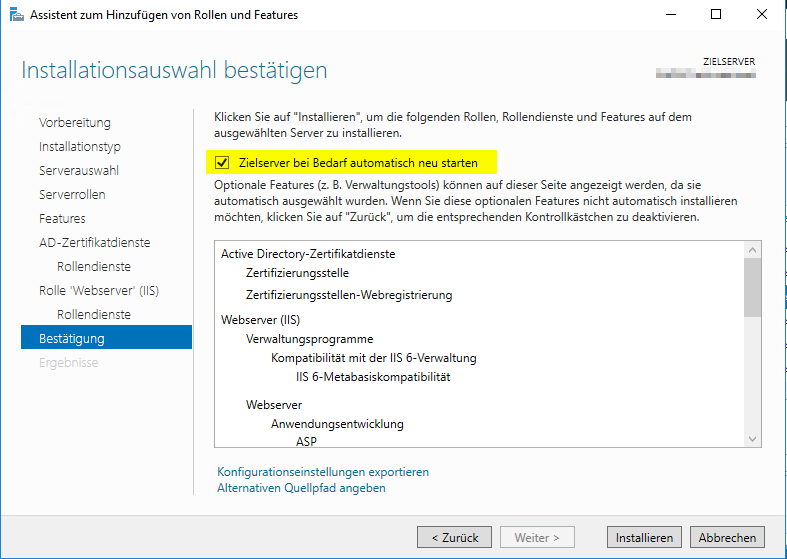
- Wenn die Installation durchgelaufen ist, konfiguriert man die AD-Zertifikatsdienste
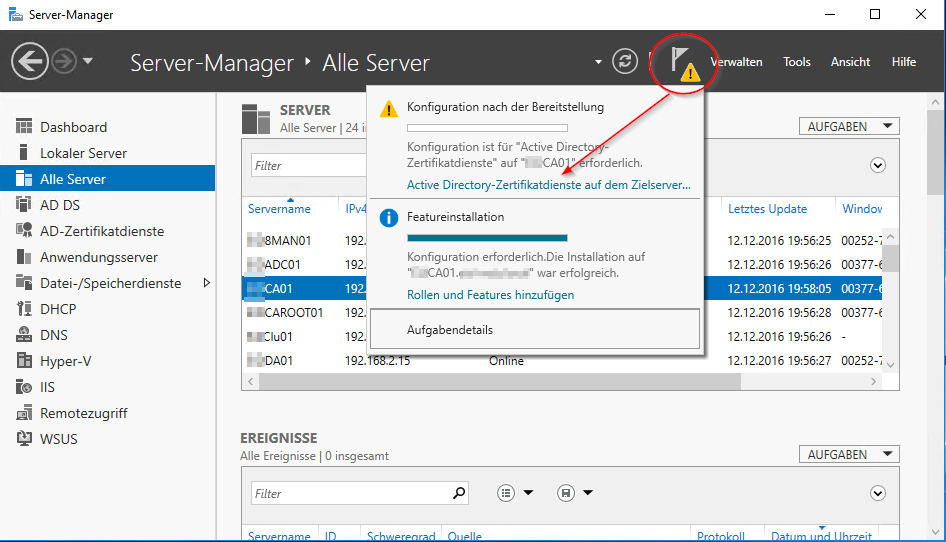
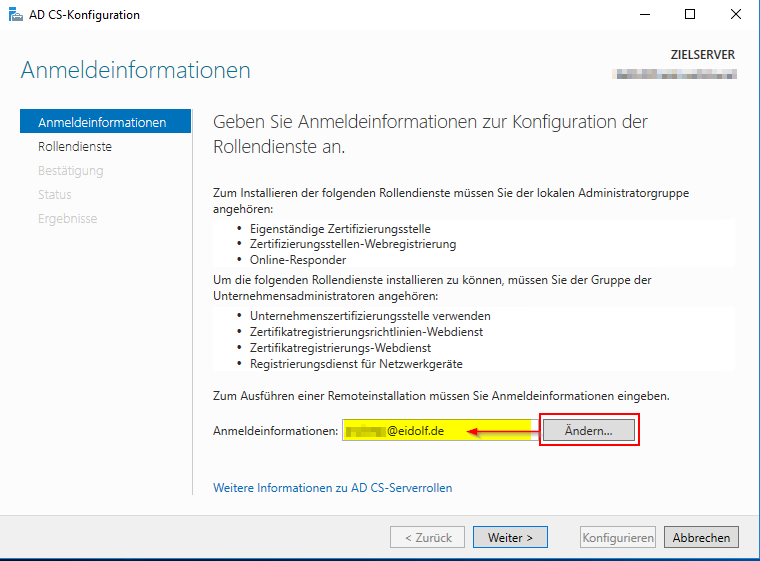
- Für die Installation wird ein Domänen Administrator verwendet oder ein Benutzer mit den speziell benötigten Rechten
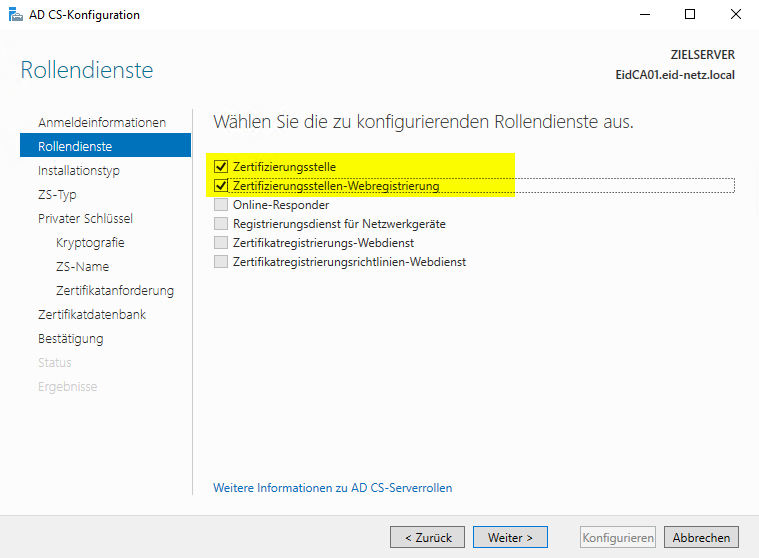
- Konfigurieren von beiden Rollen auswählen
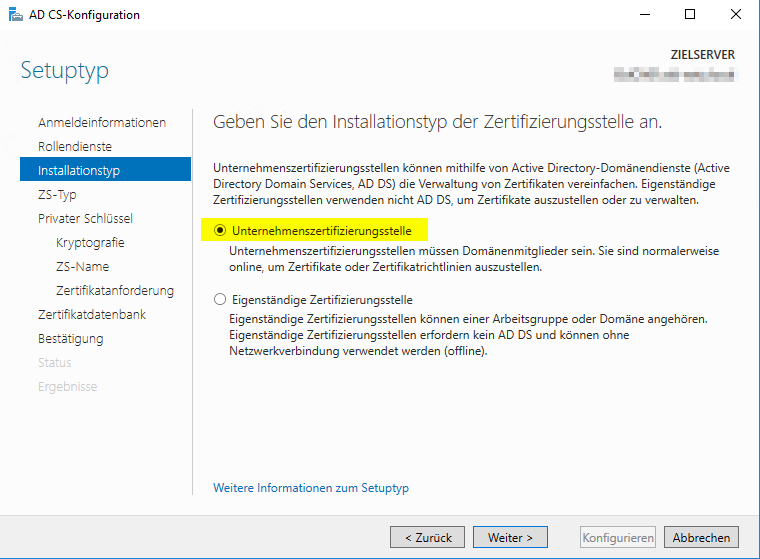
- Unternehmenszertifizierunsstelle auswählen
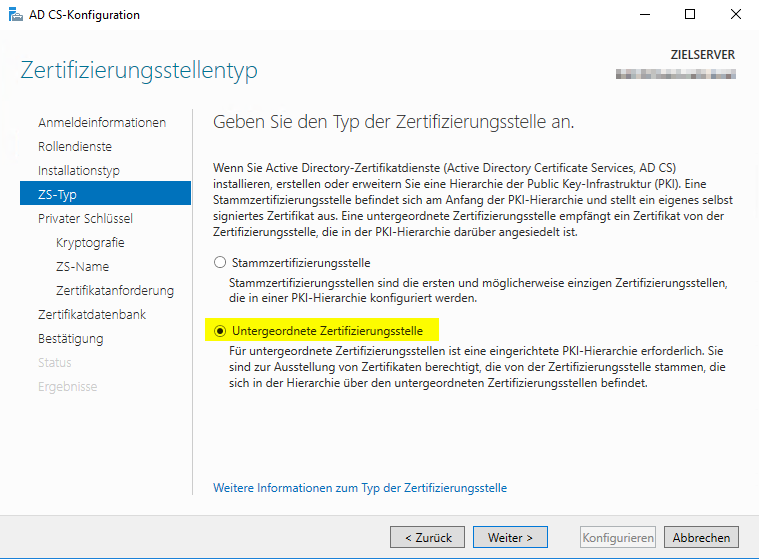
- Untergeordnete Zertifizierungsstelle (Sub-CA) auswählen
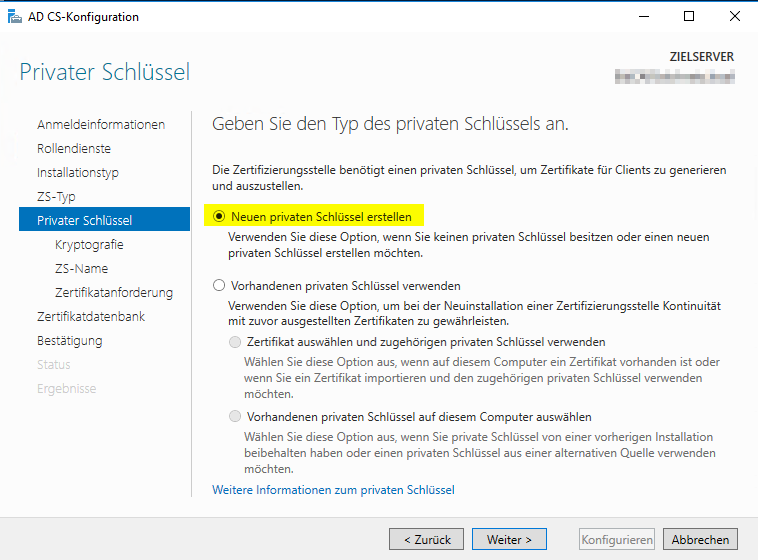
- Neuen privaten Schlüssel generieren
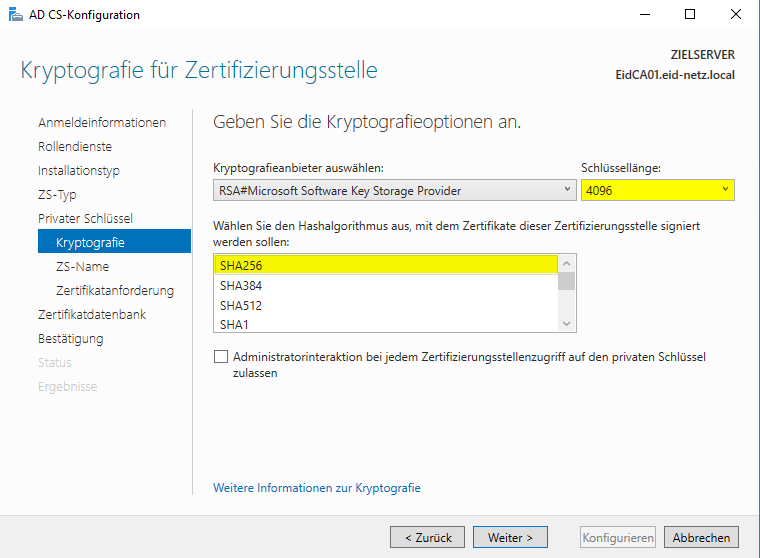
- Verschlüsselungsstärke auswählen 4096 / SHA256
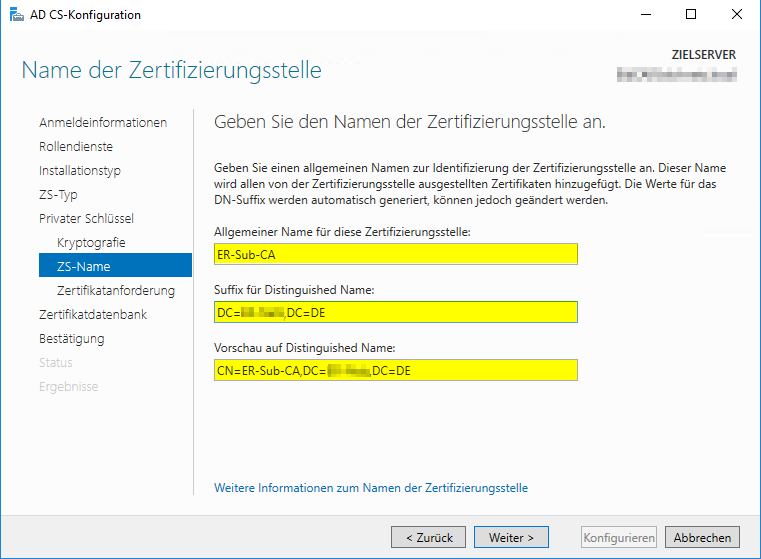
- Benamung der Zertifizierungsstelle, andernfalls wird der Rechnername mitverwendet
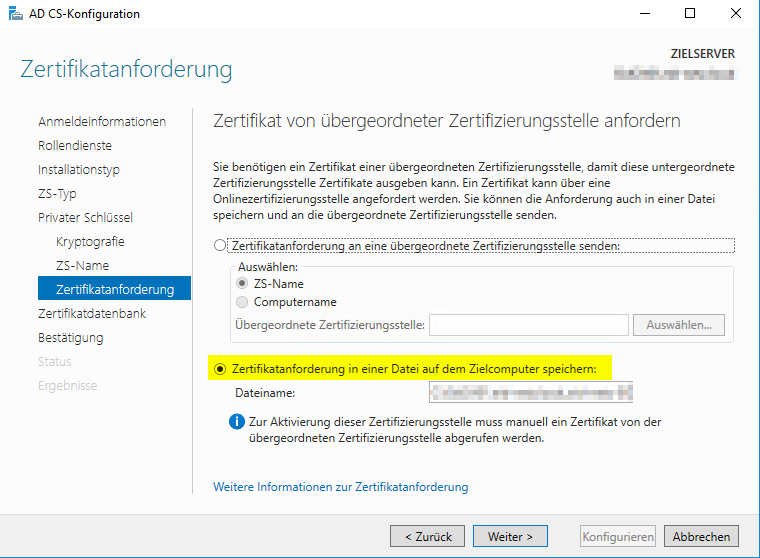
- Da die Root CA in keiner Domäne ist muss ein Request erstellt werden der danach eingereicht werden kann
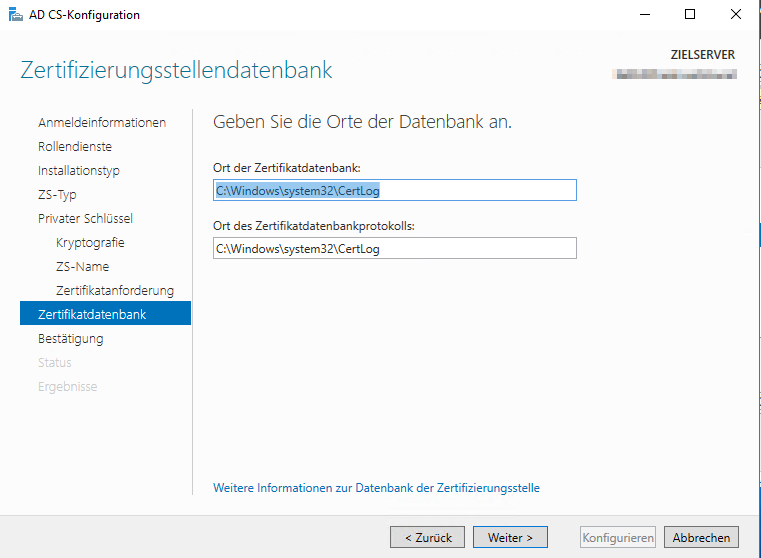
- Standardeinstellung bei den Datenbanken lassen
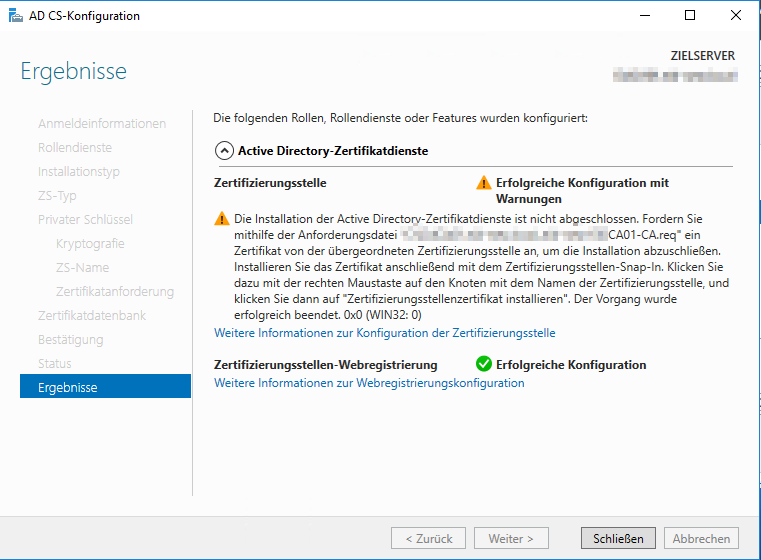
- Ergebnis der Konfiguration
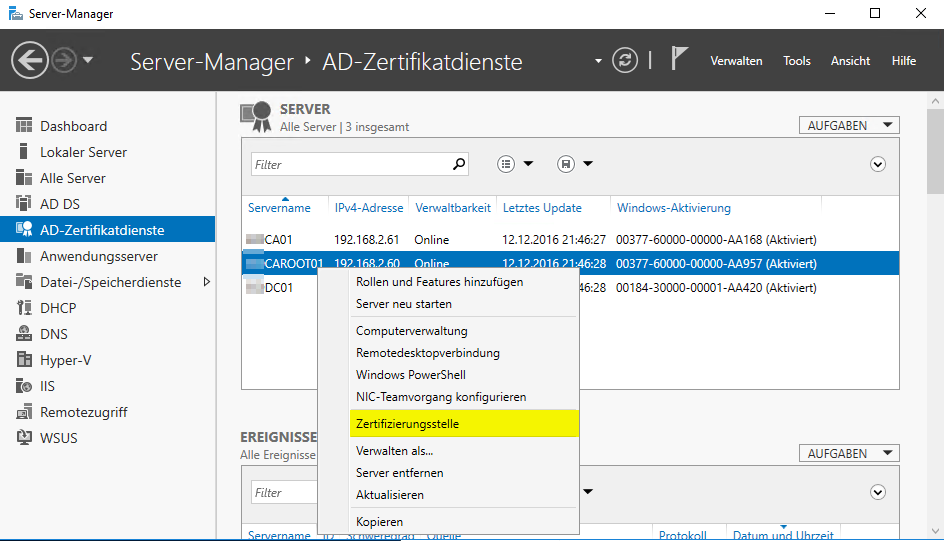
- Root CA öffnen
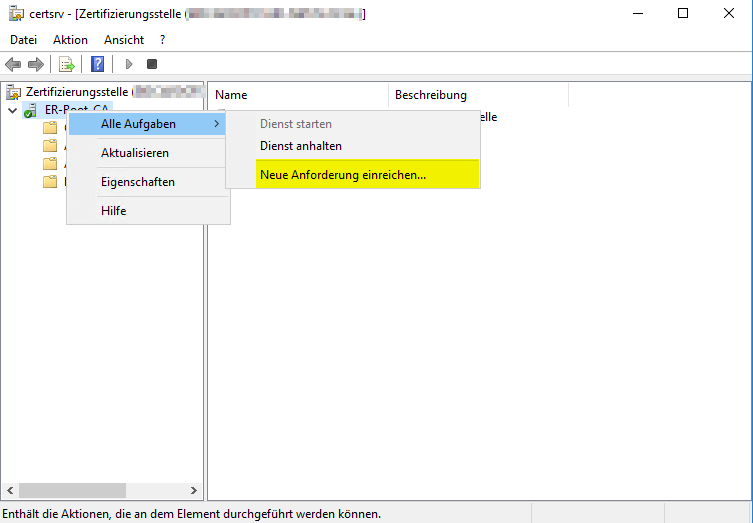
- Neue Anforderung einreichen
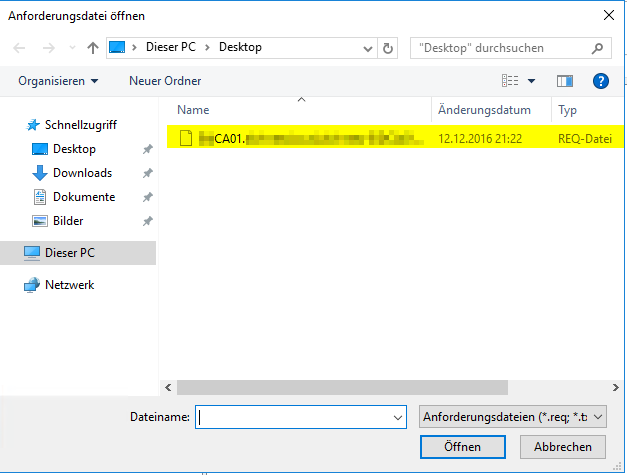
- Den gerade erstellten Request einreichen
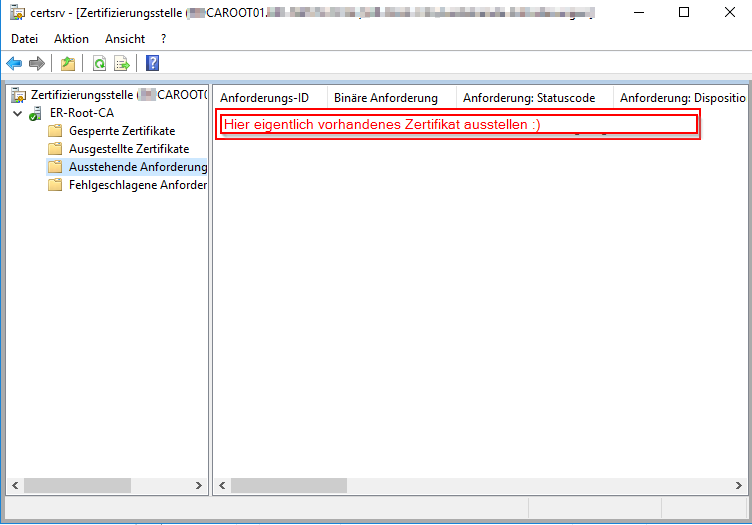
- Ausstehende Anforderung, ausstellen
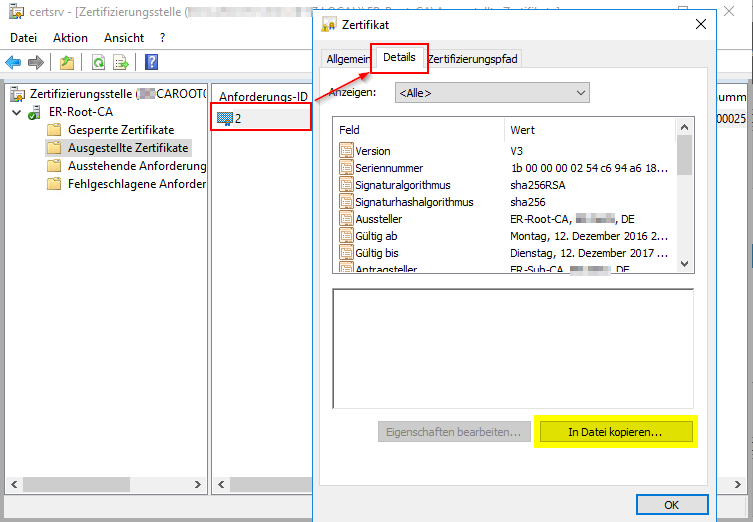
- Das ausgestellte Zertifikat als Datei abspeichern
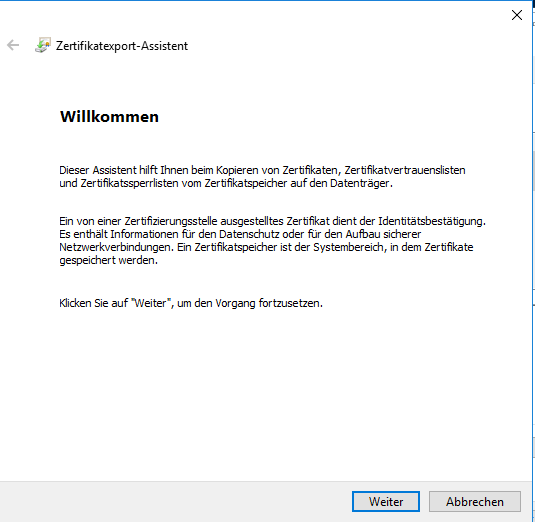
- Der Assistent öffnet sich
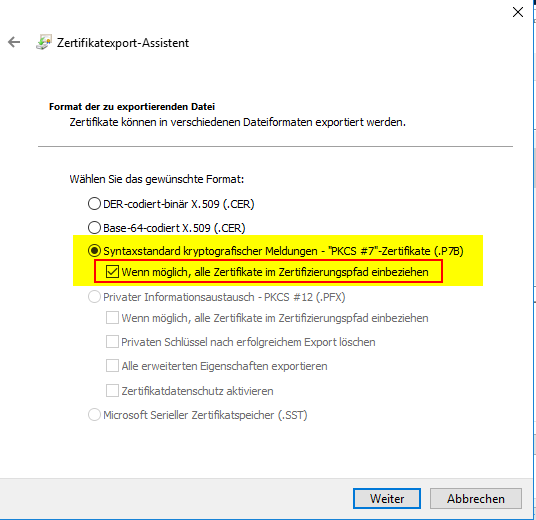
- Als .p7b Datei abspeichern inkl. aller benötigten Zertifikate
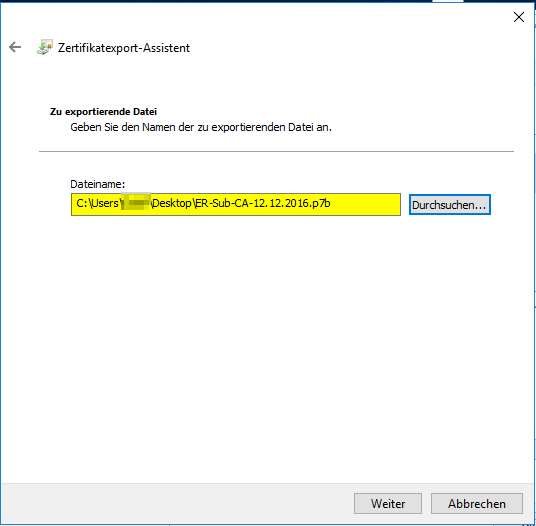
- Speicherpfad auswählen
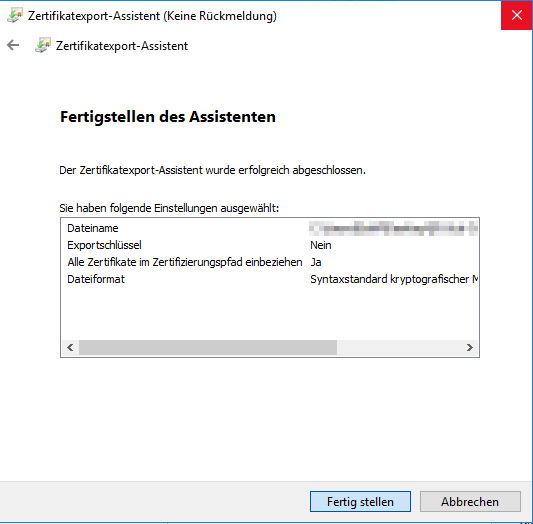
- Fertig stellen
- MMC am Verwaltungsrechner öffnen
- Snap-In hinzufügen
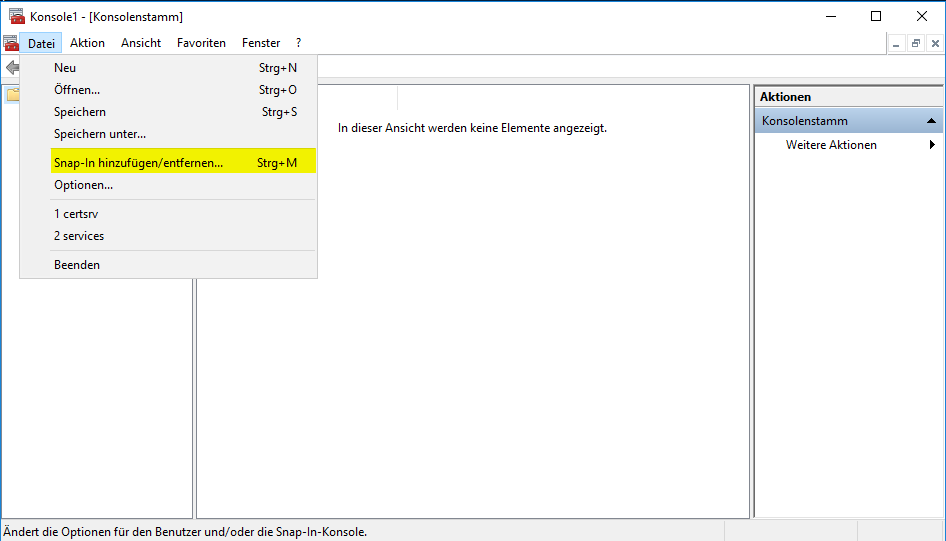
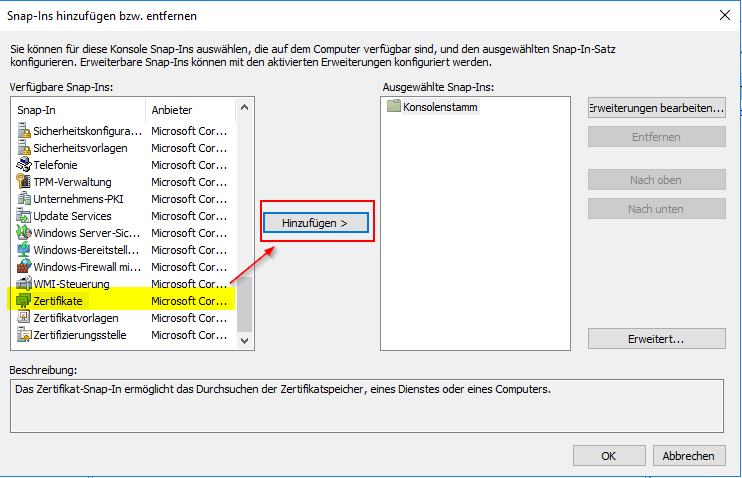
- Zertifikate Snap-In auswählen
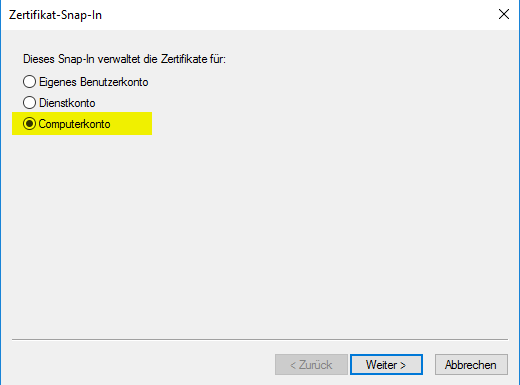
- Computerkonto auswählen
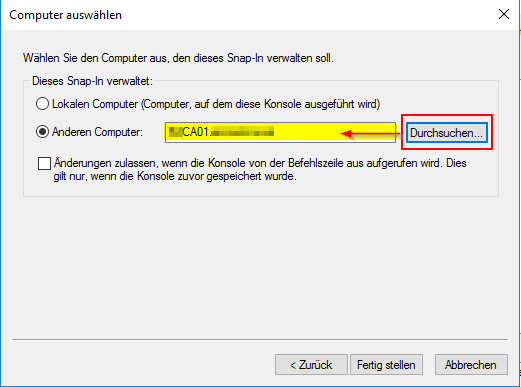
- Den Enterprise CA Server eintragen
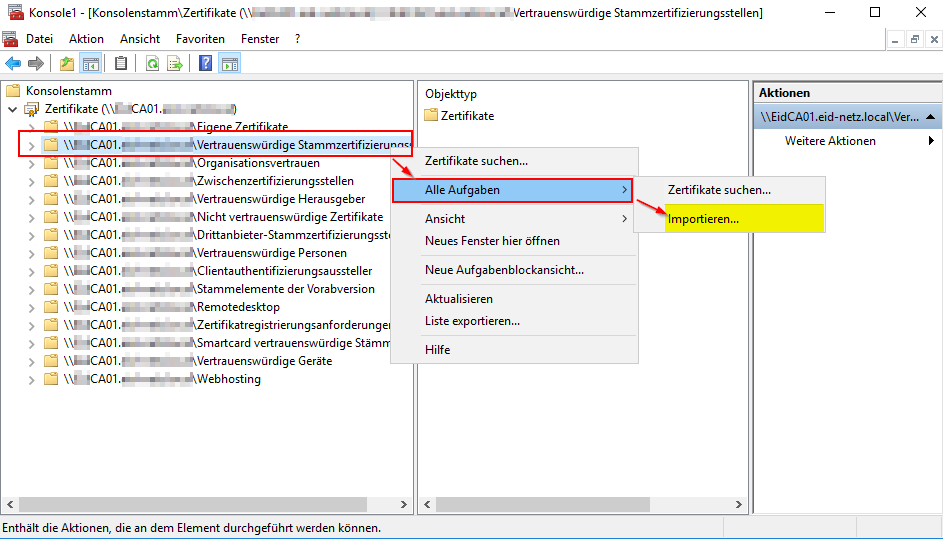
- Aufklappen und unter den Vertrauenswürdigen Stammzertifizierungsstellen,Importieren auswählen
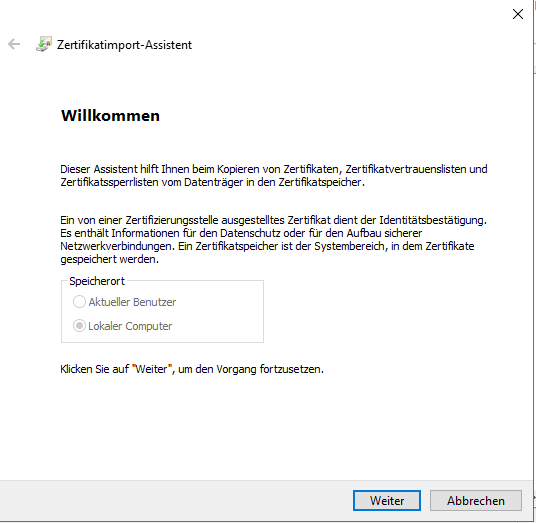
- Der Assistent öffnet sich
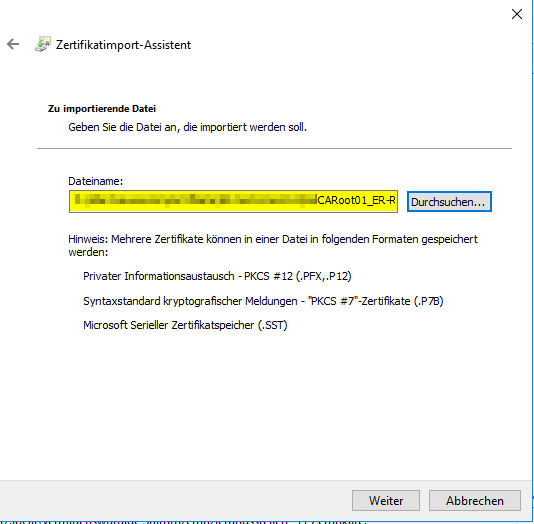
- Das Root CA Zertifikat auswählen
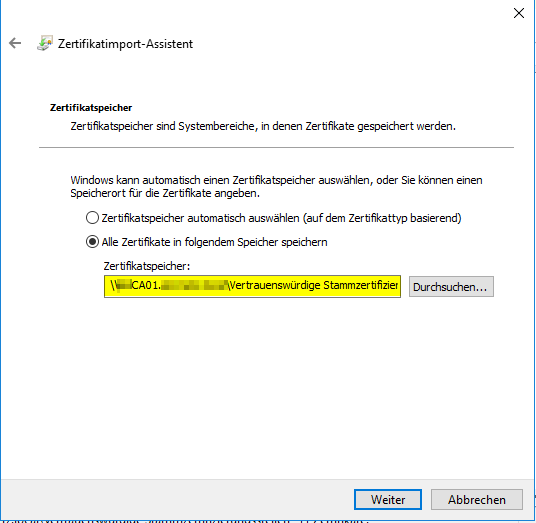
- Ziel Zertifikatsspeicher überprüfen
- Weiter und Fertig stellen
- Von der Root CA das .crt Zertifikat und die Sperrliste kopieren
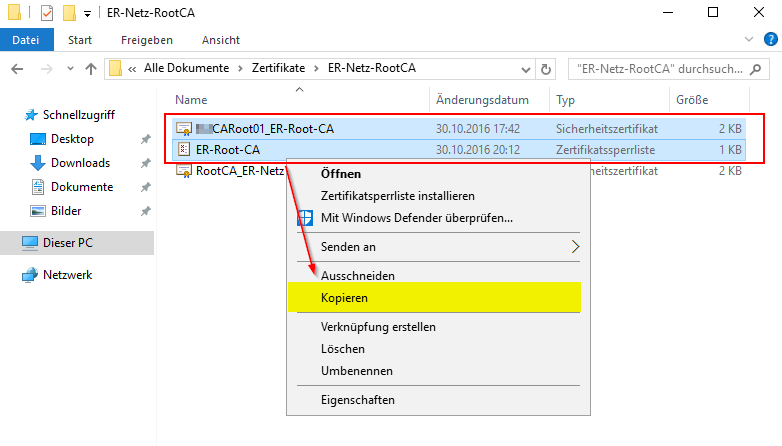
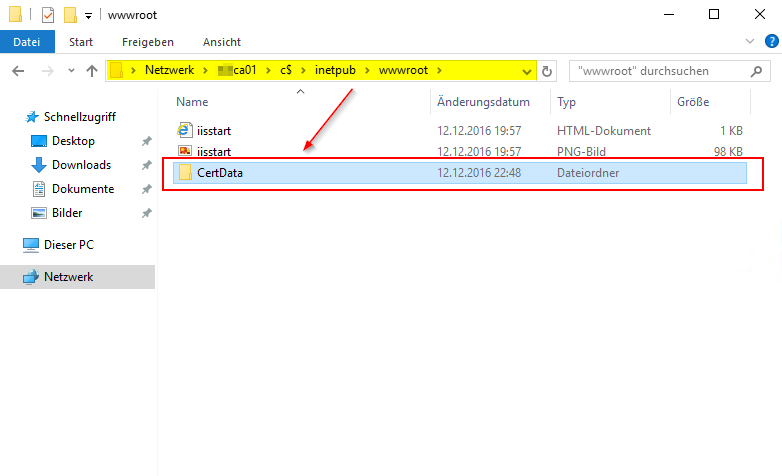
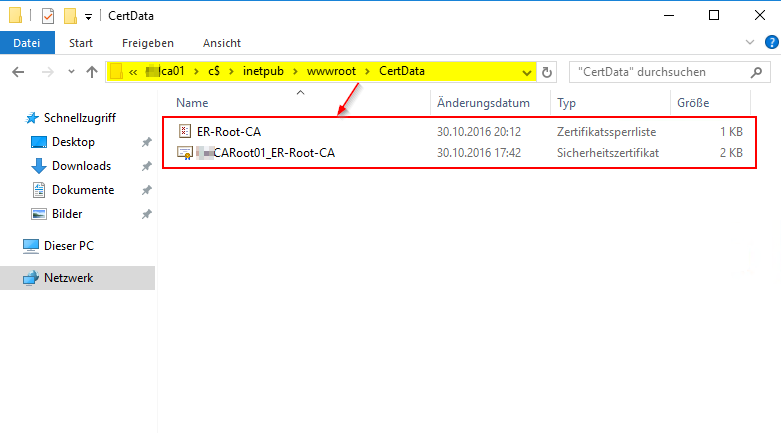
- Die kopierten Dateien an der Sub CA unter inetpub\wwwroot\CertData einfügen
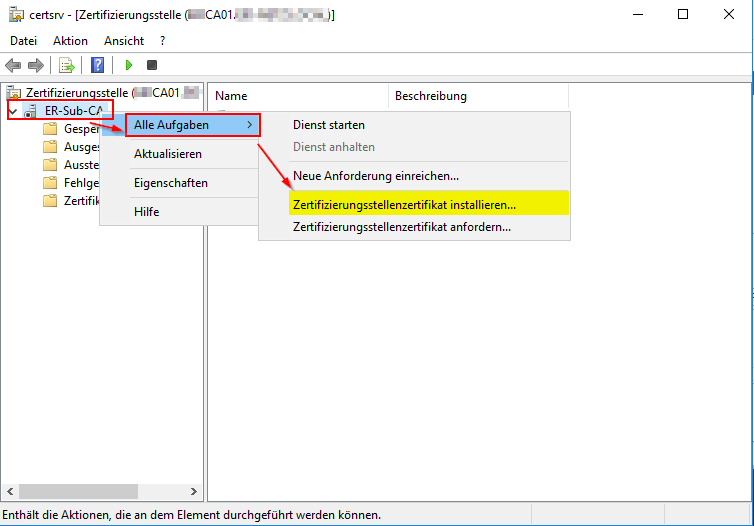
- An der Sub-CA kann nun das von der Root CA ausgestellt .p7b Zertifikat installiert werden
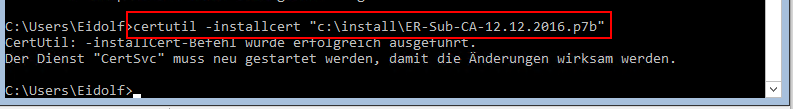
- Falls es beim vorherigen Punkt zu Fehlern kommt kann man noch mit folgendem Befehl das Zertifikat installieren
- Weiter gehts es mit enterprise-ca-konfigurieren